 Công an tỉnh Vĩnh Long

Bảo vệ dữ liệu từ sớm, từ xa: Những điểm đáng chú ý trong dự thảo Luật An ninh dữ liệu
Trong tiến trình chuyển đổi số, dữ liệu ngày càng trở thành nguồn lực quan trọng đối với quản lý nhà nước, phát triển kinh tế - xã hội và bảo đảm quốc phòng, an ninh. Cùng với đó, các nguy cơ tấn công, chiếm đoạt, làm lộ, mất hoặc làm sai lệch dữ liệu cũng ngày càng phức tạp. Trước yêu cầu thực tiễn, Bộ Công an chủ trì xây dựng dự thảo Luật An ninh dữ liệu; Chính phủ trình Quốc hội khóa XVI xem xét, thông qua tại Kỳ họp thứ 2, hướng tới xây dựng hành lang pháp lý thống nhất, chủ động bảo vệ dữ liệu từ sớm, từ xa, đồng thời tạo điều kiện cho dữ liệu được khai thác an toàn, hiệu quả, phục vụ phát triển kinh tế số.
Dữ liệu trở thành tài nguyên quan trọng, nguy cơ cũng ngày càng lớn
Sự phát triển mạnh mẽ của công nghệ số đang làm thay đổi sâu sắc phương thức quản lý, sản xuất, kinh doanh và đời sống xã hội. Từ thông tin dân cư, hồ sơ hành chính, dữ liệu y tế, giáo dục đến dữ liệu tài chính, thương mại, khoa học - công nghệ..., ngày càng nhiều hoạt động được thực hiện trên môi trường số. Dữ liệu vì thế không chỉ là thông tin phục vụ một hoạt động cụ thể mà ngày càng trở thành nguồn lực có giá trị, gắn với lợi ích của Nhà nước, tổ chức, doanh nghiệp và mỗi người dân.
Tuy nhiên, giá trị càng lớn thì nguy cơ bị xâm phạm càng cao. Các hành vi tấn công, chiếm đoạt, làm lộ, mất, phá hoại, làm sai lệch hoặc sử dụng trái phép dữ liệu có thể gây thiệt hại về kinh tế, ảnh hưởng quyền và lợi ích hợp pháp của tổ chức, cá nhân, thậm chí đe dọa an ninh quốc gia, trật tự, an toàn xã hội.
Thực tiễn đó đặt ra yêu cầu không chỉ bảo vệ hệ thống công nghệ thông tin mà phải bảo vệ chính dữ liệu trong toàn bộ quá trình hình thành, lưu trữ, xử lý, truyền đưa, khai thác và tiêu hủy.
Theo thông tin tại Quốc hội, dự thảo Luật An ninh dữ liệu sau chỉnh lý gồm 06 chương, 29 điều, quy định về nguyên tắc, biện pháp bảo vệ an ninh dữ liệu; quyền, nghĩa vụ, trách nhiệm của cơ quan, tổ chức, cá nhân và quản lý nhà nước về an ninh dữ liệu. Dự thảo cũng xác định phạm vi áp dụng đối với cơ quan, tổ chức, cá nhân Việt Nam; cơ quan, tổ chức, cá nhân nước ngoài tại Việt Nam và một số trường hợp tổ chức, cá nhân nước ngoài ở ngoài lãnh thổ Việt Nam có hoạt động xử lý dữ liệu thuộc quyền tài phán của Việt Nam hoặc có hành vi xâm phạm an ninh dữ liệu của Việt Nam.
Việc xây dựng Luật An ninh dữ liệu nhằm khắc phục tình trạng các quy định liên quan đến dữ liệu còn phân tán ở nhiều văn bản, đồng thời thiết lập cơ chế bảo vệ phù hợp với tính chất, mức độ nguy hiểm của từng loại dữ liệu. Đây cũng là cơ sở để chủ động phòng ngừa, kiểm soát các nguy cơ mới như tấn công dữ liệu, đầu độc dữ liệu, rủi ro chuỗi cung ứng và những thách thức đặt ra từ sự phát triển của công nghệ mới.
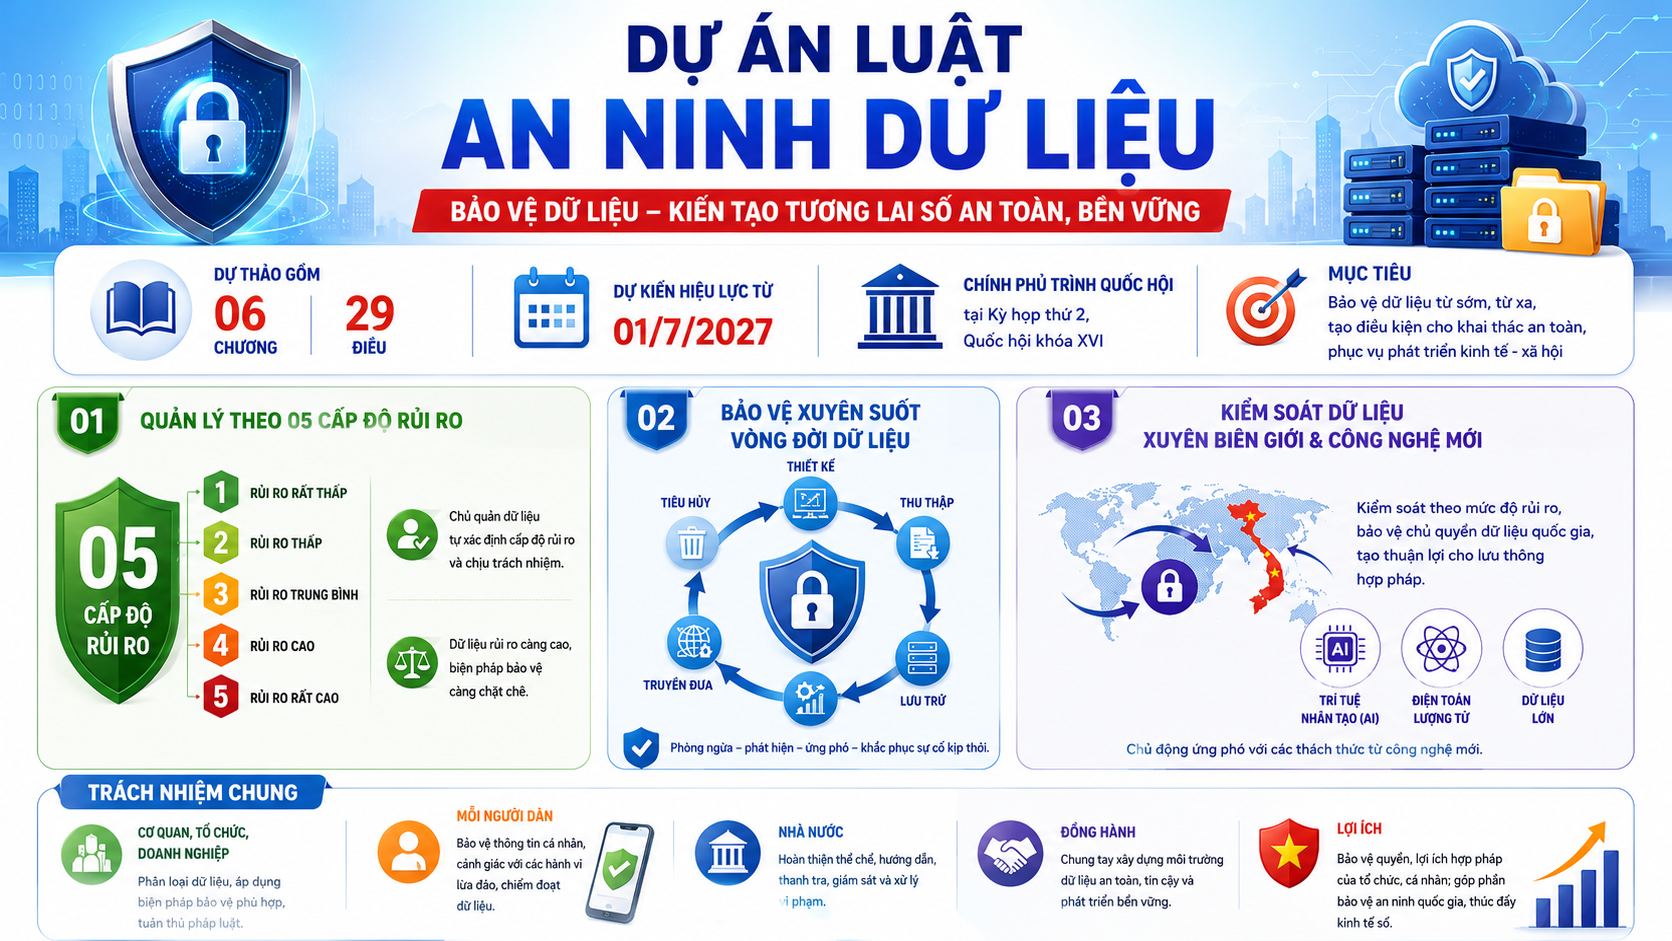
Những điểm nổi bật của dự thảo Luật An ninh dữ liệu. (Ảnh tạo từ AI)
Bảo vệ theo mức độ rủi ro, tập trung nguồn lực đúng nơi cần thiết
Một trong những nội dung cốt lõi của dự thảo Luật là bảo vệ an ninh dữ liệu theo cấp độ rủi ro và xuyên suốt vòng đời dữ liệu.
Theo dự thảo, dữ liệu được xác định theo 05 cấp độ rủi ro an ninh dữ liệu, từ cấp độ thấp đến cấp độ cao. Việc phân cấp được căn cứ vào khả năng xảy ra sự cố và mức độ thiệt hại có thể gây ra đối với quốc phòng, an ninh quốc gia, trật tự, an toàn xã hội cũng như quyền, lợi ích hợp pháp của tổ chức, cá nhân. Dữ liệu có mức độ rủi ro càng cao thì yêu cầu bảo vệ càng chặt chẽ.
Cách tiếp cận này có ý nghĩa quan trọng bởi không phải mọi dữ liệu đều có mức độ nguy hiểm như nhau và không thể áp dụng một cơ chế bảo vệ giống nhau cho tất cả.
Đối với dữ liệu có mức độ rủi ro thấp, dự thảo định hướng hạn chế tối đa thủ tục hành chính, tạo điều kiện để tổ chức, doanh nghiệp khai thác, sử dụng và lưu thông dữ liệu thuận lợi. Ngược lại, đối với dữ liệu có mức độ rủi ro cao, các yêu cầu bảo vệ được nâng lên tương ứng. Theo dự thảo, từ cấp độ 3 trở lên, chủ quản dữ liệu phải thực hiện đánh giá tác động, kiểm toán an ninh dữ liệu định kỳ; hệ thống xử lý dữ liệu cấp độ 4 và cấp độ 5 phải được thẩm định theo quy định.
Đáng chú ý, cơ chế phân cấp độ rủi ro được Bộ Công an xác định là một trong những trụ cột của dự thảo. Bộ trưởng Bộ Công an, Đại tướng Lương Tam Quang nhấn mạnh, chỉ khi xác định đúng mức độ nguy hại mà dữ liệu có thể gây ra khi bị xâm phạm thì mới đặt ra được nghĩa vụ bảo vệ tương xứng, qua đó tránh tình trạng bảo vệ dàn trải ở nơi rủi ro thấp nhưng lại bỏ ngỏ nơi rủi ro cao.
Tại phiên thảo luận ngày 4/11/2026, các đại biểu Quốc hội cũng đề nghị tiếp tục hoàn thiện tiêu chí phân loại rủi ro, phương pháp đánh giá và chủ thể chịu trách nhiệm, bảo đảm các tiêu chí phải rõ ràng, có thể kiểm chứng và được áp dụng thống nhất. Điều này cho thấy việc xây dựng cơ chế phân loại rủi ro không chỉ nhằm tăng cường quản lý mà còn phải bảo đảm tính minh bạch, khả thi và thuận lợi trong thực tiễn.
Cùng với quản lý theo cấp độ rủi ro, dự thảo xác định yêu cầu bảo vệ an ninh dữ liệu được thực hiện xuyên suốt vòng đời, từ khi thiết kế hệ thống, thu thập, lưu trữ, xử lý, truyền đưa cho đến khi tiêu hủy dữ liệu. Cách tiếp cận này giúp chuyển từ tư duy xử lý khi sự cố đã xảy ra sang chủ động nhận diện, phòng ngừa và kiểm soát nguy cơ ngay từ đầu.
Đối với hoạt động chuyển, xử lý dữ liệu xuyên biên giới, dự thảo cũng định hướng kiểm soát theo mức độ rủi ro. Những dữ liệu có nguy cơ thấp được tạo điều kiện lưu thông thuận lợi; những dữ liệu có mức độ rủi ro cao sẽ được kiểm soát chặt chẽ hơn nhằm bảo vệ chủ quyền dữ liệu quốc gia, nhưng không tạo ra những hạn chế không cần thiết đối với hoạt động hợp pháp.
Đây chính là điểm cân bằng mà dự thảo Luật hướng tới: bảo đảm an ninh nhưng không vì bảo đảm an ninh mà cản trở sự phát triển của kinh tế số, đổi mới sáng tạo và hoạt động sản xuất, kinh doanh.
Bảo vệ dữ liệu là trách nhiệm chung
An ninh dữ liệu không phải là vấn đề riêng của cơ quan quản lý nhà nước hay các doanh nghiệp công nghệ. Trong đời sống hằng ngày, mỗi người dân đều tạo lập, cung cấp và sử dụng dữ liệu thông qua các giao dịch ngân hàng, mua sắm trực tuyến, đăng ký dịch vụ, sử dụng mạng xã hội, thực hiện thủ tục hành chính và nhiều hoạt động khác.
Vì vậy, bên cạnh việc Nhà nước hoàn thiện hành lang pháp lý, mỗi người dân cần chủ động nâng cao ý thức tự bảo vệ dữ liệu của mình.
Người dân không nên tùy tiện cung cấp thông tin cá nhân cho các tổ chức, cá nhân không rõ mục đích; hạn chế công khai hình ảnh giấy tờ tùy thân, tài khoản, mã xác thực và những thông tin có thể bị lợi dụng. Khi sử dụng dịch vụ trực tuyến, cần kiểm tra kỹ nguồn cung cấp, không truy cập đường link không rõ nguồn gốc, không cài đặt ứng dụng không đáng tin cậy và đặc biệt không cung cấp mật khẩu, mã OTP, thông tin tài khoản ngân hàng theo yêu cầu từ những nguồn chưa được xác minh.
Đây cũng là yêu cầu quan trọng trong phòng ngừa tội phạm trên không gian mạng. Các đối tượng lừa đảo có thể lợi dụng thông tin cá nhân bị lộ lọt để giả danh cơ quan Công an, ngân hàng, cơ quan nhà nước hoặc người thân, từ đó tạo lòng tin và tiếp tục thực hiện hành vi chiếm đoạt tài sản. Do đó, bảo vệ dữ liệu cá nhân cũng chính là một trong những biện pháp giúp mỗi người tự bảo vệ mình trước các thủ đoạn lừa đảo ngày càng tinh vi.
Đối với cơ quan, tổ chức và doanh nghiệp, cần xác định bảo vệ dữ liệu là nhiệm vụ thường xuyên; chủ động rà soát, phân loại dữ liệu, kiểm soát quyền truy cập, sao lưu dữ liệu, phát hiện và xử lý kịp thời các dấu hiệu bất thường. Đồng thời, cần nâng cao nhận thức, trách nhiệm của cán bộ, nhân viên trong việc quản lý, sử dụng và chia sẻ dữ liệu.
Dự thảo Luật An ninh dữ liệu được xây dựng trong bối cảnh dữ liệu ngày càng trở thành một nguồn lực quan trọng của quốc gia. Việc hoàn thiện và ban hành Luật sẽ góp phần tạo lập hành lang pháp lý thống nhất, bảo vệ dữ liệu từ sớm, từ xa, kiểm soát hiệu quả các nguy cơ an ninh, đồng thời tạo môi trường thuận lợi để dữ liệu được khai thác an toàn, phục vụ phát triển kinh tế - xã hội.
Đối với mỗi người dân, cơ quan, tổ chức và doanh nghiệp, chủ động bảo vệ dữ liệu hôm nay chính là góp phần bảo vệ quyền, lợi ích hợp pháp của mình, bảo vệ an ninh quốc gia và xây dựng môi trường số an toàn, lành mạnh trong kỷ nguyên mới.
Dự thảo Luật hiện dự kiến có hiệu lực thi hành từ ngày 01/7/2027. Trong thời gian Quốc hội tiếp tục xem xét, hoàn thiện dự thảo Luật, việc chủ động tìm hiểu, nâng cao nhận thức và hình thành thói quen sử dụng, bảo vệ dữ liệu an toàn là trách nhiệm cần thiết của mỗi người trong xã hội số./.
Tác giả: Đăng Khoa
Ý kiến bạn đọc
- Những tin cũ hơn
-
 Công an tỉnh Vĩnh Long Thông báo tuyển sinh đào tạo đại học Văn bằng 2 (VB2CA) chính quy tuyển mới trong Công an nhân dân năm 2026
-
 Khởi tố, bắt tạm giam đối tượng chống người thi hành công vụ và gây rối trật tự công cộng
-
 Vĩnh Long: 73 chiến sĩ nghĩa vụ tham gia CAND được chuyển sang chế độ phục vụ chuyên nghiệp
-
 Lời ăn năn, hối hận sau phiên xét xử
-
 Tuyên án bị cáo lợi dụng các quyền tự do dân chủ xâm phạm lợi ích của Nhà nước, quyền, lợi ích hợp pháp của tổ chức, cá nhân
-
 Khởi tố, bắt tạm giam đối tượng lợi dụng các quyền tự do, dân chủ xâm phạm lợi ích của Nhà nước, quyền, lợi ích hợp pháp của tổ chức, cá nhân
-
 Thi hành hành lệnh bắt và khám xét nơi ở của đối tượng “Lợi dụng các quyền tự do dân chủ xâm phạm lợi ích của Nhà nước, quyền, lợi ích hợp pháp của tổ chức, cá nhân”
-
 Công an tỉnh Vĩnh Long tổ chức Lễ công bố quyết định thăng cấp bậc hàm đợt I năm 2026
-
 Tạm giữ hình sự người điều khiển xe ô tô tông hai người đang dừng chờ đèn đỏ tử vong
-
 Lộ Căn cước công dân, nguy cơ gánh nợ không vay
- Đang truy cập1,787
- Máy chủ tìm kiếm20
- Khách viếng thăm1,767
- Hôm nay22,844
- Tháng hiện tại2,080,808
- Tổng lượt truy cập17,080,116